




Cyberbeveiliging die uw medewerkers echt gebruiken.
Korte video's, heldere taal en 41 praktijksituaties uit het echte werkende leven.
Een gewijzigd bankrekeningnummer van een leverancier, een domein dat bijna hetzelfde leest, een telefoontje van „de directeur”, een inlogverzoek waar u niet om hebt gevraagd. Het bedrijf ziet wie de cursus heeft afgerond en met welk resultaat.
Een onafhankelijk educatief product van het platform responsiblo. Geen programma van de Europese Unie of van een nationale autoriteit voor cyberbeveiliging.
Uw bedrijfsaccount laat u zien
VOORBEELD83%
20 van 24 afgerond
Sanne de Vries
100%
Lars Jansen
100%
Emma Bakker
63%
Daan Visser
25%
Vandaag bijgewerkt om 9:14
Overzicht exporteren →Geldt NIS2 ook voor uw organisatie?
Beantwoord hooguit drie korte vragen en zie meteen een indicatieve uitkomst. Uw antwoorden worden niet verzonden of opgeslagen.
U valt meestal onder NIS2 als:
- u actief bent in een sector die de richtlijn noemt, zoals energie, water, bankwezen, gezondheidszorg, lucht-, spoor- of vervoer over water, cloud en IT-beheer voor anderen, bepaalde productie, levensmiddelenindustrie, chemie, afval, postdiensten of onderzoek,
- en u minstens 50 mensen in dienst hebt, of zowel uw jaaromzet als uw balanstotaal boven 10 miljoen euro liggen,
- of u openbare elektronische-communicatienetwerken of -diensten, DNS-diensten of diensten voor elektronische handtekeningen levert; daarbij speelt omvang geen rol.
- Centrale overheidsinstanties vallen er ongeacht hun omvang onder; bij regio's, gemeenten en scholen beslist de nationale wet.
Dit is alleen een indicatieve inschatting op basis van de NIS2-richtlijn, geen juridisch advies. Of en hoe de regels voor u gelden, bepaalt de nationale wet, die per land in details verschilt; uw nationale autoriteit voor cyberbeveiliging geeft richtsnoeren.
Vraag 1 van 3
Wat doet uw organisatie?
Het gaat om wat u aan anderen levert, niet om wat u zelf gebruikt. Past meer dan één optie, kies dan de bovenste.
- Telecommunicatie, DNS, elektronische handtekeningen
- Openbare elektronische-communicatienetwerken en -diensten, DNS-diensten, registers voor topleveldomeinnamen, registratie van domeinnamen voor anderen (ook doorverkoop), elektronische handtekeningen, zegels en tijdstempels. Alleen een domein, telefoon of e-handtekening gebruiken telt niet.
- Energie, water, gezondheidszorg, bankwezen
- Productie en levering van elektriciteit, gas, warmte, olie en waterstof, laadpunten (niet installatie of onderhoud); drinkwater en afvalwater; banken, beurzen, centrale tegenpartijen; gezondheidszorg inclusief medische laboratoria, onderzoek naar en productie van geneesmiddelen. Niet verzekeringen, leasing, leningen of boekhouding.
- Lucht-, spoor- en vervoer over water, cloud, IT-beheer
- Luchthavens, luchtvaart-, spoor- en scheepvaartmaatschappijen, havens, verkeersmanagement op de weg; cloud, datacenters, internetknooppunten; beheer van IT of beveiliging voor andere bedrijven; ruimtevaartdiensten. Niet goederenvervoer over de weg, bus- of taxidiensten, expeditie, softwareontwikkeling of webdesign.
- Bepaalde productie, levensmiddelen, chemie, afval, post, onderzoek
- Productie van elektronica, elektrische apparatuur, machines, voertuigen en medische hulpmiddelen (activiteiten in de NACE-afdelingen 26 tot en met 30); industriële productie en groothandel in levensmiddelen; chemie; afval; post en koeriers; onlinemarktplaatsen voor andere handelaren, zoekmachines, sociale netwerken; commercieel onderzoek. Niet levensmiddelenwinkels, restaurants of uw eigen webwinkel. Andere productie telt meestal niet; verwerkt u chemische stoffen en mengsels, ga dan na bij uw nationale autoriteit.
- Overheidsinstantie, regio, gemeente, school of universiteit
- Ministeries en centrale overheidsinstanties, regio's, gemeenten, scholen en universiteiten. De richtlijn sluit rechtbanken, parlementen en centrale banken uit.
- Niets hiervan
- Bijvoorbeeld verzekeringen, wegvervoer, softwareontwikkeling, handel, horeca, bouw en de meeste diensten.
Vraag 2 van 3
Hoeveel mensen heeft uw organisatie in dienst?
Tel voltijdequivalenten over het laatst afgesloten boekjaar, inclusief eigenaren die in het bedrijf werken, maar zonder leerlingen en studenten in beroepsopleiding. Hoort u bij een groep, tel dan de bedrijven mee die u controleren of die u controleert.
Vraag 3 van 3
Liggen zowel uw jaaromzet als uw balanstotaal boven 10 miljoen euro?
Omzet (exclusief btw) en balanstotaal vindt u in de laatst vastgestelde jaarrekening. Het is genoeg dat een van beide 10 miljoen euro of minder is. Tel in een groep de bedrijven mee die u controleren of die u controleert.
Waarschijnlijk wel, onder het strengere regime (essentiële entiteit)
Volgens de richtlijn vallen grote organisaties uit kernsectoren onder het strengere regime. Zij moeten maatregelen voor het beheer van cyberbeveiligingsrisico's nemen, en de richtlijn noemt training daar uitdrukkelijk bij. Het management moet een training volgen en medewerkers moeten regelmatig worden getraind.
Waarschijnlijk wel, eerder onder het minder strenge regime (belangrijke entiteit)
Uw organisatie valt waarschijnlijk onder het minder strenge regime, of onder het strengere als de omzet boven 50 miljoen euro en het balanstotaal boven 43 miljoen euro ligt. In beide gevallen moet zij maatregelen voor het beheer van cyberbeveiligingsrisico's nemen, inclusief training: het management moet die volgen en medewerkers moeten regelmatig worden getraind.
Waarschijnlijk wel, onder het minder strenge regime (belangrijke entiteit)
Volgens de richtlijn vallen organisaties uit deze sectoren onder het minder strenge regime; een lidstaat kan bij uitzondering het strengere toepassen. Ook dan moeten zij maatregelen voor het beheer van cyberbeveiligingsrisico's nemen, inclusief training: het management moet die volgen en medewerkers moeten regelmatig worden getraind.
Waarschijnlijk wel, ongeacht de omvang van uw organisatie
De richtlijn omvat de diensten die u koos, ongeacht de omvang. Het regime hangt af van de dienst. Bij alleen domeinnaamregistratie gaan de verplichtingen vooral over de gegevens van houders. Bij de andere diensten omvatten de maatregelen training: het management moet die volgen en medewerkers moeten regelmatig worden getraind.
Waarschijnlijk niet direct, maar mogelijk via uw klanten
U valt zelf waarschijnlijk niet onder de richtlijn. Klanten die er wel onder vallen, moeten echter zorgen voor de beveiliging van hun directe leveranciers en kunnen die contractueel van u vragen, ook training van uw mensen.
NIS2 geldt waarschijnlijk niet voor u
Op basis van uw antwoorden geldt de richtlijn waarschijnlijk niet direct voor u. De nationale wet kan echter meer sectoren omvatten en een lidstaat kan bij uitzondering een bepaalde organisatie aanwijzen. Levert u aan organisaties die onder NIS2 vallen, dan kunnen zij beveiliging en training van medewerkers van u vragen.
Dit valt uit deze antwoorden niet te zeggen
Zonder uw sector kunnen we geen betrouwbare inschatting geven. Het gaat om uw hoofdactiviteit, dus wat u aan anderen levert. Loop de opties opnieuw door of vraag het ons. Ga er tot die tijd van uit dat NIS2 voor u kan gelden.
Dit valt uit deze antwoorden niet te zeggen
Zonder de omvang van uw organisatie kunnen we geen betrouwbare inschatting geven. Personeelsomvang, omzet en balanstotaal vindt u in de jaarrekening, of vraag het uw boekhouder of HR. Ga er tot die tijd van uit dat NIS2 voor u kan gelden.
Centrale overheid wel, andere volgens nationale wet
De richtlijn omvat centrale overheidsinstanties ongeacht hun omvang. Regionale instanties vallen eronder als de lidstaat ze na een risicobeoordeling selecteert, gemeenten en scholen alleen als de nationale wet ze opneemt. Ga het na bij uw nationale autoriteit voor cyberbeveiliging.
Dit is alleen een indicatieve inschatting op basis van de NIS2-richtlijn, geen juridisch advies. Of en hoe de regels voor u gelden, bepaalt de nationale wet, die per land in details verschilt; uw nationale autoriteit voor cyberbeveiliging geeft richtsnoeren.
Waarom nu
Aanvallen richten zich op mensen, niet op servers
Veel incidenten beginnen met een bericht, een telefoontje of een verzoek dat er normaal uitziet. Techniek helpt, maar het beslissende moment is een mens die stopt en controleert. Daarom rekent de NIS2-richtlijn de training van medewerkers tot de maatregelen voor risicobeheer.
NIS2 in het kort
De NIS2-richtlijn rekent basispraktijken op het gebied van cyberhygiëne en opleiding op het gebied van cyberbeveiliging tot de maatregelen voor risicobeheer en verwacht dat ook de bestuursorganen worden opgeleid.
Artikel 20 en artikel 21, lid 2, punt g), van Richtlijn (EU) 2022/2555 (tekst op EUR-Lex).
Wat de cursus doet
Hij leert mensen een situatie te herkennen waarin het beter is te stoppen, te controleren of te melden, en geeft het bedrijf een overzicht van wie is getraind.
17 okt. 2024
Termijn voor de nationale NIS2-wetten
75 tot 90 min
De hele cursus inclusief praktijk en eindtoets
41
Praktijksituaties uit het echte leven in 8 hoofdstukken
De cursus oefent situaties die elk bedrijf kent
Zo werkt de cursus
In totaal 75 tot 90 minuten
Uitnodiging
Medewerkers krijgen van hun bedrijf een uitnodiging of een toegangscode.
8 hoofdstukken
Bij elk hoofdstuk een korte video en tekst.
Praktijk
41 situaties uit het echte leven; fouten mogen.
Eindtoets
12 vragen aan het eind, geslaagd vanaf 75%.
Overzicht
Het bedrijf ziet wie de cursus heeft afgerond.
Inhoud van de cursus
Acht hoofdstukken die op het werk iedereen aangaan
Aanvallen richten zich op mensen
Zes drukmiddelen en twee vragen vóór elke stap.
Phishing: berichten, links en bijlagen
Een domein dat bijna hetzelfde leest; waar een link echt naartoe gaat; een bijlage die meer vraagt.
Telefoontjes, sms'jes en stemmen die niet echt zijn
Een sms van „de bank”, een telefoontje van „de directeur”, een QR-code in plaats van een link.
Wachtwoorden en inloggen
Lengte, uniciteit, een wachtwoordmanager en verzoeken die u niet zelf hebt gestart.
Apparaten, updates en onbekende bestanden
Updates op tijd, nooit een onbekende schijf, een opgeruimd bureau.
Bedrijfsgegevens en delen
De juiste ontvanger, de nodige omvang, een goedgekeurd hulpmiddel, ook bij AI.
Werken buiten kantoor
Wifi, thuiswerken, een vreemde aan de deur, een verloren laptop.
Als er iets gebeurt
Feiten op tijd melden, het niet erger maken, toegangsrechten als een collega vertrekt.
Eindtoets
12 vragen, geslaagd vanaf 75%. Na een geslaagde toets krijgt de deelnemer een persoonlijk certificaat en komt het resultaat in het overzicht van het bedrijf.
Cursus voor de directie
De acht hoofdstukken van de cursus voor medewerkers en drie hoofdstukken voor de directie: wat NIS2 van de directie verwacht; incidenten, termijnen en leveranciers; training, registratie en wat u niet moet beweren. Een eindtoets van 18 vragen en een eigen certificaat.
Ik wil de cursus voor de directiePraktijk
Probeer het meteen
Korte praktijksituaties horen bij de hoofdstukken. De merken en instellingen in de oefeningen zijn echt, omdat oplichters zich juist daarvoor uitgeven. Adressen, nummers en berichten zijn verzonnen. Probeer hier één oefening uit elke les. Uw keuzes worden alleen verstuurd om te worden beoordeeld en worden niet opgeslagen.
- Hoofdstuk 1 Aanvallen richten zich op mensen Voorbeeld: Five seconds: safe or risky? · Snelle reeks In de cursus: What would work on you? · Koppelen
- Hoofdstuk 2 Phishing: berichten, links en bijlagen Voorbeeld: Two domains, five seconds · Verschil zoeken tegen de klok In de cursus: Morning inbox · Sorteerinbox In de cursus: Where does that link go? · Waar een link echt naartoe gaat In de cursus: Mark what warns you · Waarschuwingssignalen markeren In de cursus: The spreadsheet wants macros · Situatie met drie opties In de cursus: An invoice with a new account · Documenten vergelijken In de cursus: The supplier writes a third time · Vertakt verhaal
- Hoofdstuk 3 Telefoontjes, sms'jes en stemmen die niet echt zijn Voorbeeld: The director calls from a conference · Vertakt verhaal In de cursus: A text from the bank · Gesimuleerd gesprek In de cursus: Is it really them? · Situatie met drie opties In de cursus: A QR code on a poster and in an email · Risico's vinden in een scène In de cursus: A colleague needs your access · Gesimuleerd gesprek In de cursus: Quick series: phone in hand · Snelle reeks
- Hoofdstuk 4 Wachtwoorden en inloggen Voorbeeld: The phone wants you to approve a sign-in · Telefoon met verzoeken In de cursus: Password lab · Wachtwoordlab In de cursus: A password leaked from an online shop · Vertakt verhaal In de cursus: Which sign-in page is genuine? · Verschil zoeken tegen de klok In de cursus: Password manager, passkey, code: what is what · Koppelen
- Hoofdstuk 5 Apparaten, updates en onbekende bestanden Voorbeeld: Find the risks on the desk · Risico's vinden in een scène In de cursus: Update or meeting · Situatie met drie opties In de cursus: A USB stick outside the meeting room · Situatie met drie opties In de cursus: Which window is real? · Waarschuwingssignalen markeren In de cursus: I need to convert a PDF · Vertakt verhaal
- Hoofdstuk 6 Bedrijfsgegevens en delen Voorbeeld: What may go into an AI tool · Sorteren in bakken In de cursus: Sort the data · Sorteren in bakken In de cursus: A link for anyone · Situatie met drie opties In de cursus: The attachment went to the other Sarah · Stappen in de juiste volgorde In de cursus: What in the spreadsheet is personal data · Waarschuwingssignalen markeren
- Hoofdstuk 7 Werken buiten kantoor Voorbeeld: A stranger at the door · Gesimuleerd gesprek In de cursus: The hotel Wi-Fi wants a certificate · Vertakt verhaal In de cursus: Finishing work on the family laptop · Situatie met drie opties In de cursus: The laptop stayed on the train · Stappen in de juiste volgorde In de cursus: Home office · Risico's vinden in een scène In de cursus: Quick series: your phone at work · Snelle reeks
- Hoofdstuk 8 Als er iets gebeurt Voorbeeld: Put together a report · Een melding samenstellen In de cursus: You have already entered your password · Vertakt verhaal In de cursus: Files will not open: what now · Vertakt verhaal In de cursus: A former colleague can still see the folder · Situatie met drie opties In de cursus: Report it or not? · Snelle reeks
- Les 9 What NIS2 expects from management Voorbeeld: Management duties: what goes with what · Koppelen In de cursus: What "compliance" is and is not · Snelle reeks
- Les 10 Incidents, deadlines and suppliers Voorbeeld: Reporting deadlines: 24 hours, 72 hours, final report · Tijdlijn In de cursus: A supplier you give access to · Sorteren in bakken
- Les 11 Training, records and what not to claim Voorbeeld: Weekend incident · Vertakt verhaal In de cursus: Training as a measure: what to record · Een melding samenstellen
Fouten mogen: u ziet meteen wat riskant was en waarom. Alleen u ziet uw punten; het bedrijf ziet afgeronde hoofdstukken en het resultaat van de eindtoets.
De cursus is momenteel beschikbaar in het Tsjechisch.
Laat ons weten wat uw team nodig heeft, dan nemen wij contact met u op.
Neem contact opChecklist: 12 stappen om uw medewerkers voor te bereiden op NIS2
Een praktische checklist in pdf voor de bedrijfsleiding en de persoon die verantwoordelijk is voor cyberbeveiliging. Hij leidt u langs leiding, training van medewerkers, melding van incidenten en leveranciers, en laat zien hoe u uw voorbereiding vastlegt.
de directie volgt de training als eerste en keurt het trainingsplan goed
wie verantwoordelijk is voor cyberbeveiliging
wie u traint en hoe u de introductietraining regelt
regelmatige training met praktijk en toets
één meldroute en een plan voor een incident
leveranciers met toegang en trainingsregistratie
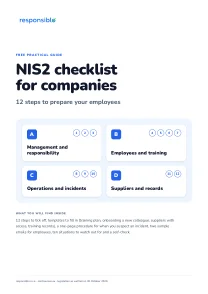
10 A4-pagina's, pdf
Materiaal van het programma NIS2-cursussen van responsiblo. In het Engels, versie november 2026.
Gratis downloaden
Ontvang de checklist GRATIS
Bedrijfsaccount
Heeft uw hele team training nodig?
Neem contact op en wij antwoorden u binnen twee werkdagen. Wij helpen u met de keuze van een pakket en de cursus voor de directie. Voor grotere bedrijven maken wij ook een eigen academie met het logo en in de kleuren van het bedrijf.
Uitnodigingen, het teamoverzicht en exports zitten in elk pakket; de pakketten verschillen alleen in aantal personen en prijs
Het bedrijf ziet afgeronde hoofdstukken en het resultaat van de eindtoets, niet de afzonderlijke antwoorden in de praktijk
Het certificaat van elke medewerker kan iedereen aan de hand van het nummer verifiëren
Veelgestelde vragen
Waar u het vaakst naar vraagt
Is de cursus gratis voor particulieren?
Nee. De cursus is bedoeld voor bedrijven en organisaties; het kleinste pakket, Micro, is voor 5 personen. Een voorbeeldsituatie kunt u hier op deze pagina gratis proberen.
Is dit een officiële cursus van de EU of van een overheidsinstantie?
Nee. De cursus wordt aangeboden door responsiblo als onafhankelijk educatief platform. Het persoonlijke certificaat bewijst dat de cursus en de eindtoets zijn afgerond, geen certificering van een organisatie of naleving van wetgeving.
Is de cursus genoeg voor NIS2?
Op zichzelf niet. De training van medewerkers is één maatregel naast technische en organisatorische stappen. Wat voor uw organisatie geldt, beoordeelt de organisatie zelf of haar adviseurs. De tekst van Richtlijn (EU) 2022/2555 staat op EUR-Lex.
Wat is het praktijkdeel?
41 situaties uit het echte leven in 16 vormen: een inbox sorteren, tegen de klok een verschil in een domein vinden, ontdekken waar een link echt naartoe gaat, beslissen in een vertakt verhaal, gegevens sorteren met slepen en neerzetten. Fouten mogen; u ziet meteen wat riskant was en waarom. Het is geen toets met een cijfer.
Hoe lang zijn de video's?
Kort: hooguit 2 minuten per hoofdstuk. Al het belangrijke staat ook in de tekst onder de video.
Is de cursus ook voor de directie en IT?
Voor de directie is er een aparte cursus, Cyberbeveiliging voor de directie: de acht hoofdstukken van de cursus voor medewerkers en drie hoofdstukken over de rol van de directie onder NIS2, meldtermijnen en leveranciers, met een eigen eindtoets en certificaat. IT-beheerders en beveiligingsrollen hebben aanvullende specialistische training nodig, die deze cursus niet vervangt.
Hoe vaak moet de training worden herhaald?
Uw organisatie bepaalt de interval op basis van haar regels en risico's. Het persoonlijke certificaat is 12 maanden geldig; daarna kan de cursus opnieuw worden gevolgd.
In welke talen is de cursus beschikbaar?
De cursus is beschikbaar in het Tsjechisch.
Staat uw vraag er niet bij? Stel hem ons en u hebt binnen twee werkdagen antwoord. Een vraag stellen
Begin vandaag met cyberbeveiliging
Laat ons weten hoeveel personen u wilt trainen, dan nemen wij binnen twee werkdagen contact met u op.
Cyberbeveiliging voor medewerkers is een onafhankelijk educatief product van responsiblo s.r.o. Het is geen programma van de Europese Unie of van een nationale autoriteit voor cyberbeveiliging en wordt door hen niet goedgekeurd. De inhoud is geen juridisch advies.