




Cybersicherheit, die Ihre Mitarbeitenden wirklich anwenden.
Kurze Videos, verständliche Sprache und 41 praktische Situationen aus dem echten Arbeitsalltag.
Eine geänderte Bankverbindung des Lieferanten, eine Domain, die sich fast gleich liest, ein Anruf vom „Geschäftsführer“, eine Anmeldeaufforderung, die Sie nicht angefordert haben. Das Unternehmen sieht, wer den Kurs abgeschlossen hat und mit welchem Ergebnis.
Ein unabhängiges Bildungsprodukt der Plattform responsiblo. Kein Programm der Europäischen Union oder einer nationalen Cybersicherheitsbehörde.
Ihr Firmenkonto zeigt Ihnen
BEISPIEL83 %
20 von 24 abgeschlossen
Laura Schmidt
100 %
Jonas Weber
100 %
Anna Becker
63 %
Michael Wagner
25 %
Heute aktualisiert 9:14
Übersicht exportieren →Gilt NIS2 auch für Ihre Organisation?
Beantworten Sie höchstens drei kurze Fragen und sehen Sie sofort eine erste Einschätzung. Ihre Antworten werden weder gesendet noch gespeichert.
Unter NIS2 fallen Sie in der Regel, wenn:
- Sie in einem Sektor tätig sind, den die Richtlinie nennt, etwa Energie, Wasser, Bankwesen, Gesundheitswesen, Luft-, Schienen- oder Schiffsverkehr, Cloud und IT-Betrieb für andere, bestimmte Herstellung, Lebensmittelindustrie, Chemie, Abfall, Postdienste oder Forschung,
- und Sie mindestens 50 Personen beschäftigen oder sowohl Ihr Jahresumsatz als auch Ihre Bilanzsumme über 10 Millionen Euro liegen,
- oder Sie öffentliche elektronische Kommunikationsnetze oder -dienste, DNS-Dienste oder Dienste für elektronische Signaturen erbringen; dort spielt die Größe keine Rolle.
- Zentrale Regierungsstellen fallen unabhängig von ihrer Größe darunter; bei Regionen, Gemeinden und Schulen entscheidet das nationale Recht.
Dies ist nur eine erste Einschätzung auf Grundlage der NIS2-Richtlinie, keine Rechtsberatung. Ob und wie die Regeln für Sie gelten, legt das nationale Recht fest, das sich im Detail von Staat zu Staat unterscheidet; Ihre nationale Behörde für Cybersicherheit gibt Orientierung.
Frage 1 von 3
Womit befasst sich Ihre Organisation?
Entscheidend ist, was Sie für andere erbringen, nicht was Sie selbst nutzen. Passen mehrere Optionen, wählen Sie die oberste.
- Telekommunikation, DNS, elektronische Signaturen
- Öffentliche elektronische Kommunikationsnetze und -dienste, DNS-Dienste, Namenregister der Domäne oberster Stufe, Registrierung von Domainnamen für andere (auch Weiterverkauf), elektronische Signaturen, Siegel und Zeitstempel. Wer eine Domain, ein Telefon oder eine E-Signatur nur nutzt, gehört nicht dazu.
- Energie, Wasser, Gesundheitswesen, Bankwesen
- Erzeugung und Lieferung von Strom, Gas, Wärme, Öl und Wasserstoff, Ladepunkte (nicht Montage und Wartung); Trink- und Abwasser; Banken, Börsen, zentrale Gegenparteien; Gesundheitswesen einschließlich medizinischer Labore, Forschung und Herstellung von Arzneimitteln. Nicht Versicherungen, Leasing, Kredite oder Buchhaltung.
- Luft-, Schienen- und Schiffsverkehr, Cloud, IT-Betrieb
- Flughäfen, Fluggesellschaften, Eisenbahn- und Schifffahrtsunternehmen, Häfen, Straßenverkehrssteuerung; Cloud, Rechenzentren, Internet-Knoten; Betrieb von IT oder Sicherheit für andere Unternehmen; Weltraumdienste. Nicht Straßengüterverkehr, Bus- oder Taxidienste, Spedition, Softwareentwicklung oder Webdesign.
- Bestimmte Herstellung, Lebensmittel, Chemie, Abfall, Post, Forschung
- Herstellung von Elektronik, elektrischen Ausrüstungen, Maschinen, Fahrzeugen und Medizinprodukten (Tätigkeiten in den NACE-Abteilungen 26 bis 30); industrielle Lebensmittelherstellung und Großhandel; Chemie; Abfall; Post und Kurierdienste; Online-Marktplätze für andere Händler, Suchmaschinen, soziale Netzwerke; gewerbliche Forschung. Nicht Lebensmittelgeschäfte, Restaurants oder der eigene Onlineshop. Andere Herstellung zählt meist nicht; wenn Sie chemische Stoffe und Gemische verarbeiten, fragen Sie bei Ihrer nationalen Behörde nach.
- Behörde, Region, Gemeinde, Schule oder Hochschule
- Ministerien und zentrale Regierungsstellen, Regionen, Gemeinden, Schulen und Hochschulen. Gerichte, Parlamente und Zentralbanken nimmt die Richtlinie aus.
- Nichts davon
- Zum Beispiel Versicherungen, Straßenverkehr, Softwareentwicklung, Handel, Gastronomie, Bauwesen und die meisten Dienstleistungen.
Frage 2 von 3
Wie viele Personen beschäftigt Ihre Organisation?
Zählen Sie Vollzeitäquivalente des letzten abgeschlossenen Geschäftsjahres, einschließlich mitarbeitender Eigentümer, aber ohne Auszubildende und Studierende in Berufsausbildung. Gehören Sie zu einer Unternehmensgruppe, rechnen Sie die Unternehmen hinzu, die Sie kontrollieren oder von denen Sie kontrolliert werden.
Frage 3 von 3
Liegen sowohl Ihr Jahresumsatz als auch Ihre Bilanzsumme über 10 Millionen Euro?
Umsatz (ohne Mehrwertsteuer) und Bilanzsumme finden Sie im letzten festgestellten Jahresabschluss. Es genügt, dass eine der beiden Zahlen 10 Millionen Euro oder weniger beträgt. In einer Unternehmensgruppe rechnen Sie die Unternehmen hinzu, die Sie kontrollieren oder von denen Sie kontrolliert werden.
Wahrscheinlich ja, im strengeren Regime (wesentliche Einrichtung)
Nach der Richtlinie fallen große Organisationen aus Schlüsselsektoren unter das strengere Regime. Sie müssen Maßnahmen zum Management von Cybersicherheitsrisiken ergreifen, und die Richtlinie nennt Schulungen ausdrücklich darunter. Die Geschäftsleitung muss Schulungen absolvieren, Mitarbeitende sollen regelmäßig geschult werden.
Wahrscheinlich ja, eher im weniger strengen Regime (wichtige Einrichtung)
Ihre Organisation fällt wahrscheinlich unter das weniger strenge Regime, bei einem Umsatz über 50 Millionen Euro und zugleich einer Bilanzsumme über 43 Millionen Euro unter das strengere. In beiden Fällen muss sie Maßnahmen zum Management von Cybersicherheitsrisiken ergreifen, einschließlich Schulungen: Die Geschäftsleitung muss sie absolvieren, Mitarbeitende sollen regelmäßig geschult werden.
Wahrscheinlich ja, im weniger strengen Regime (wichtige Einrichtung)
Nach der Richtlinie fallen Organisationen aus diesen Sektoren unter das weniger strenge Regime; ein Staat kann ausnahmsweise das strengere anwenden. Auch dann müssen sie Maßnahmen zum Management von Cybersicherheitsrisiken ergreifen, einschließlich Schulungen: Die Geschäftsleitung muss sie absolvieren, Mitarbeitende sollen regelmäßig geschult werden.
Wahrscheinlich ja, unabhängig von der Größe Ihrer Organisation
Die von Ihnen gewählten Dienste erfasst die Richtlinie unabhängig von der Größe. Das Regime hängt vom jeweiligen Dienst ab. Bei der reinen Registrierung von Domainnamen betreffen die Pflichten vor allem die Daten der Domaininhaber. Bei den übrigen Diensten umfassen die Maßnahmen Schulungen: Die Geschäftsleitung muss sie absolvieren, Mitarbeitende sollen regelmäßig geschult werden.
Wahrscheinlich nicht direkt, aber möglicherweise über Ihre Kunden
Sie selbst fallen wahrscheinlich nicht unter die Richtlinie. Kunden, die darunter fallen, müssen sich jedoch um die Sicherheit ihrer direkten Lieferanten kümmern und können sie von Ihnen vertraglich verlangen, auch Schulungen für Ihre Leute.
NIS2 gilt für Sie wahrscheinlich nicht
Nach Ihren Antworten gilt die Richtlinie für Sie wahrscheinlich nicht direkt. Nationales Recht kann jedoch weitere Sektoren erfassen, und ein Staat kann ausnahmsweise eine bestimmte Organisation benennen. Beliefern Sie Organisationen, die unter NIS2 fallen, können diese Sicherheit und Schulungen Ihrer Mitarbeitenden von Ihnen verlangen.
Aus diesen Antworten lässt sich das nicht sagen
Ohne Ihren Sektor können wir keine verlässliche Einschätzung geben. Entscheidend ist Ihre Haupttätigkeit, also was Sie für andere erbringen. Gehen Sie die Optionen noch einmal durch oder fragen Sie uns. Gehen Sie bis dahin davon aus, dass NIS2 für Sie gelten kann.
Aus diesen Antworten lässt sich das nicht sagen
Ohne die Größe Ihrer Organisation können wir keine verlässliche Einschätzung geben. Zahl der Mitarbeitenden, Umsatz und Bilanzsumme finden Sie im Jahresabschluss, oder fragen Sie Ihre Buchhaltung oder Personalabteilung. Gehen Sie bis dahin davon aus, dass NIS2 für Sie gelten kann.
Zentrale Regierungsstellen ja, andere je nach nationalem Recht
Die Richtlinie erfasst zentrale Regierungsstellen unabhängig von ihrer Größe. Regionale Stellen erfasst sie, wenn der Staat sie nach einer Risikobewertung auswählt, Gemeinden und Schulen nur, wenn das nationale Recht sie einbezieht. Fragen Sie bei Ihrer nationalen Behörde für Cybersicherheit nach.
Dies ist nur eine erste Einschätzung auf Grundlage der NIS2-Richtlinie, keine Rechtsberatung. Ob und wie die Regeln für Sie gelten, legt das nationale Recht fest, das sich im Detail von Staat zu Staat unterscheidet; Ihre nationale Behörde für Cybersicherheit gibt Orientierung.
Warum jetzt
Angriffe zielen auf Menschen, nicht auf Server
Viele Vorfälle beginnen mit einer Nachricht, einem Anruf oder einer Bitte, die ganz normal wirkt. Technik hilft, doch entscheidend ist der Mensch, der innehält und nachprüft. Die NIS2-Richtlinie zählt Schulungen der Mitarbeitenden deshalb zu den Maßnahmen des Risikomanagements.
NIS2 kurz erklärt
Die NIS2-Richtlinie zählt grundlegende Verfahren der Cyberhygiene und Schulungen im Bereich der Cybersicherheit zu den Maßnahmen des Risikomanagements und erwartet, dass auch die Leitungsorgane geschult werden.
Artikel 20 und Artikel 21 Absatz 2 Buchstabe g der Richtlinie (EU) 2022/2555 (Text auf EUR-Lex).
Was der Kurs leistet
Er lehrt, Situationen zu erkennen, in denen es besser ist, innezuhalten, nachzuprüfen oder etwas zu melden, und gibt dem Unternehmen einen Überblick, wer geschult ist.
17. Okt. 2024
Frist für die nationalen NIS2-Gesetze
75 bis 90 Min.
Der ganze Kurs einschließlich Praxis und Abschlussprüfung
41
Praktische Situationen aus dem Alltag in 8 Kapiteln
Der Kurs übt Situationen, die jedes Unternehmen kennt
So funktioniert der Kurs
Insgesamt 75 bis 90 Minuten
Einladung
Die Mitarbeitenden erhalten von ihrem Unternehmen eine Einladung oder einen Zugangscode.
8 Kapitel
Zu jedem Kapitel ein kurzes Video und ein Text.
Praxis
41 Situationen aus dem Alltag; Fehler sind erlaubt.
Abschlussprüfung
12 Fragen am Ende, bestanden ab 75 %.
Übersicht
Das Unternehmen sieht, wer den Kurs abgeschlossen hat.
Kursinhalt
Acht Kapitel, die bei der Arbeit alle betreffen
Angriffe zielen auf Menschen
Sechs Hebel des Drucks und zwei Fragen vor jedem Schritt.
Phishing: Nachrichten, Links und Anhänge
Eine Domain, die sich fast gleich liest; wohin ein Link wirklich führt; ein Anhang, der mehr verlangt.
Anrufe, SMS und Stimmen, die nicht echt sind
Eine SMS von „der Bank“, ein Anruf vom „Geschäftsführer“, ein QR-Code statt eines Links.
Passwörter und Anmeldung
Länge, Einzigartigkeit, ein Passwortmanager und Aufforderungen, die Sie nicht selbst ausgelöst haben.
Geräte, Updates und unbekannte Dateien
Updates rechtzeitig, nie ein unbekannter Datenträger, ein aufgeräumter Schreibtisch.
Unternehmensdaten und Weitergabe
Der richtige Empfänger, der nötige Umfang, ein freigegebenes Werkzeug, auch bei KI.
Arbeiten außerhalb des Büros
WLAN, Homeoffice, ein Fremder an der Tür, ein verlorener Laptop.
Wenn etwas passiert
Fakten rechtzeitig melden, nichts verschlimmern, Zugriffsrechte, wenn jemand das Unternehmen verlässt.
Abschlussprüfung
12 Fragen, bestanden ab 75 %. Nach bestandener Prüfung erhalten die Teilnehmenden ein persönliches Zertifikat, und das Ergebnis erscheint in der Übersicht des Unternehmens.
Kurs für die Geschäftsleitung
Die acht Kapitel des Kurses für Mitarbeitende und drei Kapitel für die Geschäftsleitung: was NIS2 von der Geschäftsleitung erwartet; Vorfälle, Fristen und Lieferanten; Schulung, Nachweise und was man nicht behaupten sollte. Eine Abschlussprüfung mit 18 Fragen und ein eigenes Zertifikat.
Ich möchte den Kurs für die GeschäftsleitungPraxis
Probieren Sie es gleich aus
Kurze praktische Situationen gehören zu den Kapiteln. Die Marken und Institutionen in den Übungen sind echt, denn genau für sie geben sich Betrüger aus. Adressen, Nummern und Nachrichten sind erfunden. Probieren Sie hier eine Übung aus jeder Lektion aus. Ihre Auswahl wird nur zur Auswertung gesendet und nicht gespeichert.
- Kapitel 1 Angriffe zielen auf Menschen Beispiel: Five seconds: safe or risky? · Schnelle Serie Im Kurs: What would work on you? · Zuordnen
- Kapitel 2 Phishing: Nachrichten, Links und Anhänge Beispiel: Two domains, five seconds · Unterschiede finden auf Zeit Im Kurs: Morning inbox · Sortier-Posteingang Im Kurs: Where does that link go? · Wohin ein Link wirklich führt Im Kurs: Mark what warns you · Warnsignale markieren Im Kurs: The spreadsheet wants macros · Situation mit drei Möglichkeiten Im Kurs: An invoice with a new account · Dokumente vergleichen Im Kurs: The supplier writes a third time · Verzweigte Geschichte
- Kapitel 3 Anrufe, SMS und Stimmen, die nicht echt sind Beispiel: The director calls from a conference · Verzweigte Geschichte Im Kurs: A text from the bank · Simuliertes Gespräch Im Kurs: Is it really them? · Situation mit drei Möglichkeiten Im Kurs: A QR code on a poster and in an email · Risiken in einer Szene finden Im Kurs: A colleague needs your access · Simuliertes Gespräch Im Kurs: Quick series: phone in hand · Schnelle Serie
- Kapitel 4 Passwörter und Anmeldung Beispiel: The phone wants you to approve a sign-in · Telefon mit Anfragen Im Kurs: Password lab · Passwortlabor Im Kurs: A password leaked from an online shop · Verzweigte Geschichte Im Kurs: Which sign-in page is genuine? · Unterschiede finden auf Zeit Im Kurs: Password manager, passkey, code: what is what · Zuordnen
- Kapitel 5 Geräte, Updates und unbekannte Dateien Beispiel: Find the risks on the desk · Risiken in einer Szene finden Im Kurs: Update or meeting · Situation mit drei Möglichkeiten Im Kurs: A USB stick outside the meeting room · Situation mit drei Möglichkeiten Im Kurs: Which window is real? · Warnsignale markieren Im Kurs: I need to convert a PDF · Verzweigte Geschichte
- Kapitel 6 Unternehmensdaten und Weitergabe Beispiel: What may go into an AI tool · Sortieren in Körbe Im Kurs: Sort the data · Sortieren in Körbe Im Kurs: A link for anyone · Situation mit drei Möglichkeiten Im Kurs: The attachment went to the other Sarah · Schritte in die richtige Reihenfolge bringen Im Kurs: What in the spreadsheet is personal data · Warnsignale markieren
- Kapitel 7 Arbeiten außerhalb des Büros Beispiel: A stranger at the door · Simuliertes Gespräch Im Kurs: The hotel Wi-Fi wants a certificate · Verzweigte Geschichte Im Kurs: Finishing work on the family laptop · Situation mit drei Möglichkeiten Im Kurs: The laptop stayed on the train · Schritte in die richtige Reihenfolge bringen Im Kurs: Home office · Risiken in einer Szene finden Im Kurs: Quick series: your phone at work · Schnelle Serie
- Kapitel 8 Wenn etwas passiert Beispiel: Put together a report · Meldung zusammenstellen Im Kurs: You have already entered your password · Verzweigte Geschichte Im Kurs: Files will not open: what now · Verzweigte Geschichte Im Kurs: A former colleague can still see the folder · Situation mit drei Möglichkeiten Im Kurs: Report it or not? · Schnelle Serie
- Lektion 9 What NIS2 expects from management Beispiel: Management duties: what goes with what · Zuordnen Im Kurs: What "compliance" is and is not · Schnelle Serie
- Lektion 10 Incidents, deadlines and suppliers Beispiel: Reporting deadlines: 24 hours, 72 hours, final report · Zeitleiste Im Kurs: A supplier you give access to · Sortieren in Körbe
- Lektion 11 Training, records and what not to claim Beispiel: Weekend incident · Verzweigte Geschichte Im Kurs: Training as a measure: what to record · Meldung zusammenstellen
Fehler sind erlaubt: Sie sehen sofort, was riskant war und warum. Ihre Punkte sehen nur Sie; das Unternehmen sieht abgeschlossene Kapitel und das Ergebnis der Abschlussprüfung.
Der Kurs ist derzeit auf Tschechisch verfügbar.
Schreiben Sie uns, was Ihr Team braucht, und wir melden uns bei Ihnen.
Kontakt aufnehmenCheckliste: 12 Schritte, um Ihre Mitarbeitenden auf NIS2 vorzubereiten
Eine praktische PDF-Checkliste für die Geschäftsleitung und die für Cybersicherheit verantwortliche Person. Sie führt durch Leitung, Schulung der Mitarbeitenden, Meldung von Vorfällen und Lieferanten und zeigt, wie Sie Ihre Vorbereitung dokumentieren.
die Geschäftsleitung wird zuerst geschult und genehmigt den Schulungsplan
wer für die Cybersicherheit verantwortlich ist
wen schulen und wie die Einarbeitung regeln
regelmäßige Schulung mit Praxis und Prüfung
ein Meldeweg und ein Plan für einen Vorfall
Lieferanten mit Zugang und Schulungsnachweise
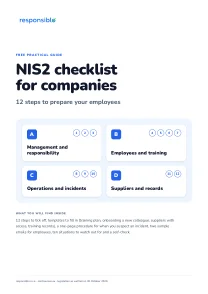
10 Seiten A4, PDF
Material des Programms der NIS2-Kurse von responsiblo. Englisch, Version November 2026.
Kostenlos herunterladen
Holen Sie sich die Checkliste KOSTENLOS
Firmenkonto
Braucht Ihr ganzes Team eine Schulung?
Melden Sie sich, und wir antworten Ihnen innerhalb von zwei Arbeitstagen. Wir helfen Ihnen bei der Wahl des Pakets und des Kurses für die Geschäftsleitung. Für größere Unternehmen erstellen wir außerdem eine eigene Akademie mit dem Logo und in den Farben des Unternehmens.
Einladungen, Teamübersicht und Exporte gibt es in jedem Paket; die Pakete unterscheiden sich nur in der Zahl der Personen und im Preis
Das Unternehmen sieht abgeschlossene Kapitel und das Ergebnis der Abschlussprüfung, nicht die einzelnen Antworten in der Praxis
Das Zertifikat jeder Mitarbeiterin und jedes Mitarbeiters kann jeder anhand der Nummer überprüfen
Häufige Fragen
Was Sie am häufigsten fragen
Ist der Kurs für Einzelpersonen kostenlos?
Nein. Der Kurs ist für Unternehmen und Organisationen gedacht; das kleinste Paket, Micro, umfasst 5 Personen. Eine Beispielsituation können Sie gleich hier auf dieser Seite kostenlos ausprobieren.
Ist das ein offizieller Kurs der EU oder einer Behörde?
Nein. Der Kurs wird von responsiblo als unabhängiger Bildungsplattform angeboten. Das persönliche Zertifikat belegt den Abschluss des Kurses und seiner Abschlussprüfung, keine Zertifizierung einer Organisation und keine Einhaltung von Rechtsvorschriften.
Reicht der Kurs für NIS2?
Allein nicht. Die Schulung der Mitarbeitenden ist eine Maßnahme neben technischen und organisatorischen Schritten. Was für Ihre Organisation gilt, beurteilt die Organisation selbst oder ihre Beraterinnen und Berater. Der Text der Richtlinie (EU) 2022/2555 ist auf EUR-Lex verfügbar.
Was ist der Praxisteil?
41 Situationen aus dem Alltag in 16 Formen: einen Posteingang sortieren, einen Unterschied in einer Domain gegen die Zeit finden, aufdecken, wohin ein Link wirklich führt, in einer verzweigten Geschichte entscheiden, Daten per Drag-and-drop sortieren. Fehler sind erlaubt; Sie sehen sofort, was riskant war und warum. Es ist kein benoteter Test.
Wie lang sind die Videos?
Kurz: höchstens 2 Minuten pro Kapitel. Alles Wesentliche steht auch im Text unter dem Video.
Ist der Kurs auch für die Geschäftsleitung und die IT?
Für die Geschäftsleitung gibt es einen eigenen Kurs, Cybersicherheit für die Geschäftsleitung: die acht Kapitel des Kurses für Mitarbeitende und drei Kapitel über die Rolle der Geschäftsleitung nach NIS2, Meldefristen und Lieferanten, mit eigener Abschlussprüfung und eigenem Zertifikat. IT-Administratoren und Sicherheitsrollen brauchen weitere Fachschulungen, die dieser Kurs nicht ersetzt.
Wie oft sollte die Schulung wiederholt werden?
Das Intervall legt Ihre Organisation nach ihren Regeln und Risiken fest. Das persönliche Zertifikat gilt 12 Monate; danach kann der Kurs erneut absolviert werden.
In welchen Sprachen ist der Kurs verfügbar?
Der Kurs ist auf Tschechisch verfügbar.
Ihre Frage fehlt? Fragen Sie uns, und Sie erhalten die Antwort innerhalb von zwei Arbeitstagen. Frage stellen
Starten Sie noch heute mit Cybersicherheit
Schreiben Sie uns, wie viele Personen Sie schulen möchten, und wir melden uns innerhalb von zwei Arbeitstagen bei Ihnen.
Cybersicherheit für Mitarbeitende ist ein unabhängiges Bildungsprodukt von responsiblo s.r.o. Es ist kein Programm der Europäischen Union oder einer nationalen Cybersicherheitsbehörde und wird von diesen nicht gebilligt. Die Inhalte sind keine Rechtsberatung.