




Une cybersécurité que vos salariés appliqueront vraiment.
Des vidéos courtes, un langage clair et 41 situations pratiques tirées de la vie professionnelle réelle.
Un compte bancaire de fournisseur modifié, un domaine qui se lit presque pareil, un appel du « directeur », une demande de connexion que vous n'avez pas sollicitée. L'entreprise voit qui a terminé le cours et avec quel résultat.
Un produit de formation indépendant de la plateforme responsiblo. Ce n'est pas un programme de l'Union européenne ni d'une autorité nationale de cybersécurité.
Votre compte entreprise vous montre
EXEMPLE83 %
20 sur 24 terminés
Camille Martin
100 %
Julien Bernard
100 %
Claire Dubois
63 %
Thomas Lefèvre
25 %
Mis à jour aujourd'hui à 9:14
Exporter la vue d'ensemble →La directive NIS2 s'applique-t-elle aussi à votre organisation ?
Répondez à trois courtes questions au plus et voyez tout de suite une estimation indicative. Vos réponses ne sont ni envoyées ni enregistrées.
Vous relevez généralement de NIS2 si :
- vous exercez dans un secteur cité par la directive, par exemple l'énergie, l'eau, la banque, les soins de santé, le transport aérien, ferroviaire ou par eau, le cloud et l'infogérance pour des tiers, certaines fabrications, l'industrie alimentaire, la chimie, les déchets, les services postaux ou la recherche,
- et vous employez au moins 50 personnes, ou votre chiffre d'affaires annuel et votre total du bilan dépassent tous deux 10 millions d'euros,
- ou vous fournissez des réseaux ou services de communications électroniques publics, des services DNS ou des services de signature électronique ; pour eux, la taille ne compte pas.
- Les administrations centrales sont couvertes quelle que soit leur taille ; pour les régions, les communes et les écoles, le droit national décide.
Il s'agit seulement d'une estimation indicative fondée sur la directive NIS2, pas d'un avis juridique. Le droit national, qui diffère dans le détail d'un État à l'autre, détermine si et comment les règles s'appliquent à vous ; votre autorité nationale de cybersécurité fournit des orientations.
Question 1 sur 3
Quelle est l'activité de votre organisation ?
Ce qui compte, c'est ce que vous fournissez à d'autres, pas ce que vous utilisez vous-même. Si plusieurs options conviennent, choisissez la plus haute.
- Télécommunications, DNS, signatures électroniques
- Réseaux et services de communications électroniques publics, services DNS, registres de noms de domaine de premier niveau, enregistrement de noms de domaine pour des tiers (revente comprise), signatures électroniques, cachets et horodatages. Le simple fait d'utiliser un domaine, un téléphone ou une signature électronique ne compte pas.
- Énergie, eau, santé, banque
- Production et fourniture d'électricité, de gaz, de chaleur, de pétrole et d'hydrogène, points de recharge (pas l'installation ni l'entretien) ; eau potable et eaux usées ; banques, bourses, contreparties centrales ; soins de santé y compris laboratoires médicaux, recherche et fabrication de médicaments. Pas les assurances, le crédit-bail, les prêts ni la comptabilité.
- Transport aérien, ferroviaire et par eau, cloud, gestion informatique
- Aéroports, compagnies aériennes, ferroviaires et maritimes, ports, gestion du trafic routier ; cloud, centres de données, points d'échange internet ; gestion de l'informatique ou de la sécurité pour d'autres entreprises ; services spatiaux. Pas le transport routier de marchandises, les autocars ou taxis, l'expédition de fret, le développement de logiciels ni la création de sites web.
- Certaines fabrications, alimentation, chimie, déchets, poste, recherche
- Fabrication d'électronique, d'équipements électriques, de machines, de véhicules et de dispositifs médicaux (activités relevant des divisions NACE 26 à 30) ; production industrielle et commerce de gros de denrées alimentaires ; chimie ; déchets ; poste et coursiers ; places de marché en ligne pour d'autres commerçants, moteurs de recherche, réseaux sociaux ; recherche commerciale. Pas les commerces alimentaires, les restaurants ni votre propre boutique en ligne. Les autres fabrications ne comptent généralement pas ; si vous transformez des substances ou mélanges chimiques, renseignez-vous auprès de votre autorité nationale.
- Administration, région, commune, école ou université
- Ministères et administrations centrales, régions, communes, écoles et universités. La directive exclut les juridictions, les parlements et les banques centrales.
- Rien de tout cela
- Par exemple les assurances, le transport routier, le développement de logiciels, le commerce, la restauration, la construction et la plupart des services.
Question 2 sur 3
Combien de personnes votre organisation emploie-t-elle ?
Comptez les équivalents temps plein du dernier exercice clos, y compris les propriétaires qui travaillent dans l'entreprise, mais sans les apprentis ni les étudiants en formation professionnelle. Si vous faites partie d'un groupe, ajoutez les entreprises qui vous contrôlent ou que vous contrôlez.
Question 3 sur 3
Votre chiffre d'affaires annuel et votre total du bilan dépassent-ils tous deux 10 millions d'euros ?
Vous trouverez le chiffre d'affaires (hors TVA) et le total du bilan dans vos derniers comptes annuels approuvés. Il suffit que l'un des deux chiffres soit de 10 millions d'euros ou moins. Dans un groupe, incluez les entreprises qui vous contrôlent ou que vous contrôlez.
Probablement oui, dans le régime le plus strict (entité essentielle)
Selon la directive, les grandes organisations des secteurs clés relèvent du régime le plus strict. Elles doivent prendre des mesures de gestion des risques en matière de cybersécurité, et la directive cite expressément la formation parmi elles. La direction doit suivre une formation et le personnel doit être formé régulièrement.
Probablement oui, plutôt dans le régime moins strict (entité importante)
Votre organisation relève probablement du régime moins strict, ou du plus strict si le chiffre d'affaires dépasse 50 millions d'euros et le bilan 43 millions d'euros. Dans les deux cas, elle doit prendre des mesures de gestion des risques en matière de cybersécurité, y compris la formation : la direction doit la suivre et le personnel doit être formé régulièrement.
Probablement oui, dans le régime moins strict (entité importante)
Selon la directive, les organisations de ces secteurs relèvent du régime moins strict ; un État peut exceptionnellement appliquer le plus strict. Elles doivent malgré tout prendre des mesures de gestion des risques en matière de cybersécurité, y compris la formation : la direction doit la suivre et le personnel doit être formé régulièrement.
Probablement oui, quelle que soit la taille de votre organisation
La directive couvre les services que vous avez choisis quelle que soit la taille. Le régime dépend du service. Pour le seul enregistrement de noms de domaine, les obligations concernent surtout les données des titulaires. Pour les autres services, les mesures incluent la formation : la direction doit la suivre et le personnel doit être formé régulièrement.
Probablement pas directement, mais peut-être par vos clients
Vous ne relevez probablement pas vous-même de la directive. Les clients qui en relèvent doivent toutefois traiter la sécurité de leurs fournisseurs directs et peuvent l'exiger de vous par contrat, y compris la formation de votre personnel.
La directive NIS2 ne s'applique probablement pas à vous
D'après vos réponses, la directive ne s'applique probablement pas directement à vous. Le droit national peut toutefois couvrir d'autres secteurs, et un État peut exceptionnellement désigner une organisation précise. Si vous fournissez des organisations couvertes par NIS2, elles peuvent exiger de vous la sécurité et la formation du personnel.
Ces réponses ne permettent pas de conclure
Sans votre secteur, nous ne pouvons pas donner d'estimation fiable. Ce qui compte, c'est votre activité principale, c'est-à-dire ce que vous fournissez à d'autres. Reprenez les options ou posez-nous la question. D'ici là, partez du principe que NIS2 peut vous concerner.
Ces réponses ne permettent pas de conclure
Sans la taille de votre organisation, nous ne pouvons pas donner d'estimation fiable. Vous trouverez l'effectif, le chiffre d'affaires et le bilan dans vos comptes annuels, ou demandez à votre comptable ou à votre service RH. D'ici là, partez du principe que NIS2 peut vous concerner.
Administrations centrales oui, les autres selon le droit national
La directive couvre les administrations centrales quelle que soit leur taille. Elle couvre les administrations régionales si l'État les retient après une évaluation des risques, et les communes et écoles seulement si le droit national les inclut. Renseignez-vous auprès de votre autorité nationale de cybersécurité.
Il s'agit seulement d'une estimation indicative fondée sur la directive NIS2, pas d'un avis juridique. Le droit national, qui diffère dans le détail d'un État à l'autre, détermine si et comment les règles s'appliquent à vous ; votre autorité nationale de cybersécurité fournit des orientations.
Pourquoi maintenant
Les attaques visent les personnes, pas les serveurs
De nombreux incidents commencent par un message, un appel ou une demande qui semble ordinaire. La technique aide, mais le moment décisif, c'est une personne qui s'arrête et vérifie. La directive NIS2 range donc la formation des salariés parmi les mesures de gestion des risques.
NIS2 en bref
La directive NIS2 range les pratiques de base en matière de cyberhygiène et la formation à la cybersécurité parmi les mesures de gestion des risques et attend que les organes de direction soient également formés.
Articles 20 et 21, paragraphe 2, point g), de la directive (UE) 2022/2555 (texte sur EUR-Lex).
Ce que fait le cours
Il apprend à reconnaître une situation dans laquelle il vaut mieux s'arrêter, vérifier ou signaler, et donne à l'entreprise une vue d'ensemble de qui a été formé.
17 oct. 2024
Date limite des lois nationales NIS2
75 à 90 min
Le cours complet, pratique et vérification finale compris
41
Situations pratiques de la vie réelle en 8 chapitres
Le cours fait pratiquer des situations que toute entreprise connaît
Comment se déroule le cours
75 à 90 minutes au total
Invitation
Les salariés reçoivent une invitation ou un code d'accès de leur entreprise.
8 chapitres
Une courte vidéo et un texte pour chaque chapitre.
Pratique
41 situations de la vie réelle ; les erreurs sont permises.
Vérification finale
12 questions à la fin, réussite à partir de 75 %.
Vue d'ensemble
L'entreprise voit qui a terminé le cours.
Contenu du cours
Huit chapitres qui concernent tout le monde au travail
Les attaques visent les personnes
Six leviers de pression et deux questions avant chaque étape.
Hameçonnage : messages, liens et pièces jointes
Un domaine qui se lit presque pareil ; où mène vraiment un lien ; une pièce jointe qui en demande plus.
Appels, SMS et voix qui ne sont pas réels
Un SMS de « la banque », un appel du « directeur », un code QR au lieu d'un lien.
Mots de passe et connexion
Longueur, unicité, un gestionnaire de mots de passe et des demandes que vous n'avez pas déclenchées.
Appareils, mises à jour et fichiers inconnus
Mises à jour à temps, jamais de support inconnu, un bureau rangé.
Données de l'entreprise et partage
Le bon destinataire, l'étendue nécessaire, un outil approuvé, IA comprise.
Travailler hors du bureau
Le Wi-Fi, le télétravail, un inconnu à la porte, un ordinateur portable perdu.
Quand quelque chose arrive
Signaler les faits à temps, ne pas aggraver la situation, les droits d'accès quand un collègue part.
Vérification finale
12 questions, réussite à partir de 75 %. Après une vérification réussie, le participant reçoit un certificat personnel et le résultat apparaît dans la vue d'ensemble de l'entreprise.
Cours pour la direction
Les huit chapitres du cours pour les salariés et trois chapitres pour la direction : ce que NIS2 attend de la direction ; incidents, délais et fournisseurs ; formation, registres et ce qu'il ne faut pas affirmer. Une vérification finale de 18 questions et un certificat propre.
Je veux le cours pour la directionPratique
Essayez tout de suite
De courtes situations pratiques accompagnent les chapitres. Les marques et institutions des exercices sont réelles, car ce sont elles que les fraudeurs imitent. Les adresses, numéros et messages sont fictifs. Essayez ici un exercice de chaque leçon. Vos choix sont envoyés uniquement pour être évalués et ne sont pas enregistrés.
- Chapitre 1 Les attaques visent les personnes Exemple: Five seconds: safe or risky? · Série rapide Dans le cours: What would work on you? · Associer
- Chapitre 2 Hameçonnage : messages, liens et pièces jointes Exemple: Two domains, five seconds · Trouver la différence contre la montre Dans le cours: Morning inbox · Boîte de tri Dans le cours: Where does that link go? · Où mène vraiment un lien Dans le cours: Mark what warns you · Repérer les signaux d'alerte Dans le cours: The spreadsheet wants macros · Situation à trois options Dans le cours: An invoice with a new account · Comparer des documents Dans le cours: The supplier writes a third time · Histoire à embranchements
- Chapitre 3 Appels, SMS et voix qui ne sont pas réels Exemple: The director calls from a conference · Histoire à embranchements Dans le cours: A text from the bank · Conversation simulée Dans le cours: Is it really them? · Situation à trois options Dans le cours: A QR code on a poster and in an email · Trouver les risques dans une scène Dans le cours: A colleague needs your access · Conversation simulée Dans le cours: Quick series: phone in hand · Série rapide
- Chapitre 4 Mots de passe et connexion Exemple: The phone wants you to approve a sign-in · Téléphone et demandes Dans le cours: Password lab · Laboratoire de mots de passe Dans le cours: A password leaked from an online shop · Histoire à embranchements Dans le cours: Which sign-in page is genuine? · Trouver la différence contre la montre Dans le cours: Password manager, passkey, code: what is what · Associer
- Chapitre 5 Appareils, mises à jour et fichiers inconnus Exemple: Find the risks on the desk · Trouver les risques dans une scène Dans le cours: Update or meeting · Situation à trois options Dans le cours: A USB stick outside the meeting room · Situation à trois options Dans le cours: Which window is real? · Repérer les signaux d'alerte Dans le cours: I need to convert a PDF · Histoire à embranchements
- Chapitre 6 Données de l'entreprise et partage Exemple: What may go into an AI tool · Tri dans des bacs Dans le cours: Sort the data · Tri dans des bacs Dans le cours: A link for anyone · Situation à trois options Dans le cours: The attachment went to the other Sarah · Remettre les étapes dans l'ordre Dans le cours: What in the spreadsheet is personal data · Repérer les signaux d'alerte
- Chapitre 7 Travailler hors du bureau Exemple: A stranger at the door · Conversation simulée Dans le cours: The hotel Wi-Fi wants a certificate · Histoire à embranchements Dans le cours: Finishing work on the family laptop · Situation à trois options Dans le cours: The laptop stayed on the train · Remettre les étapes dans l'ordre Dans le cours: Home office · Trouver les risques dans une scène Dans le cours: Quick series: your phone at work · Série rapide
- Chapitre 8 Quand quelque chose arrive Exemple: Put together a report · Rédiger un signalement Dans le cours: You have already entered your password · Histoire à embranchements Dans le cours: Files will not open: what now · Histoire à embranchements Dans le cours: A former colleague can still see the folder · Situation à trois options Dans le cours: Report it or not? · Série rapide
- Leçon 9 What NIS2 expects from management Exemple: Management duties: what goes with what · Associer Dans le cours: What "compliance" is and is not · Série rapide
- Leçon 10 Incidents, deadlines and suppliers Exemple: Reporting deadlines: 24 hours, 72 hours, final report · Frise chronologique Dans le cours: A supplier you give access to · Tri dans des bacs
- Leçon 11 Training, records and what not to claim Exemple: Weekend incident · Histoire à embranchements Dans le cours: Training as a measure: what to record · Rédiger un signalement
Les erreurs sont permises : vous voyez tout de suite ce qui était risqué et pourquoi. Vous seul voyez vos points ; l'entreprise voit les chapitres terminés et le résultat de la vérification finale.
Le cours est actuellement disponible en tchèque.
Dites-nous ce dont votre équipe a besoin et nous vous recontacterons.
Nous contacterChecklist : 12 étapes pour préparer vos salariés à NIS2
Une checklist pratique en PDF pour la direction de l'entreprise et la personne responsable de la cybersécurité. Elle vous guide à travers la direction, la formation des salariés, la notification des incidents et les fournisseurs, et montre comment documenter votre préparation.
la direction se forme en premier et approuve le plan de formation
qui est responsable de la cybersécurité
qui former et comment gérer la formation d'accueil
une formation régulière avec pratique et vérification
une seule voie de signalement et un plan en cas d'incident
les fournisseurs disposant d'un accès et le registre des formations
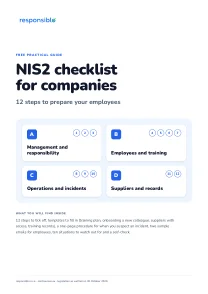
10 pages A4, PDF
Un document du programme de cours NIS2 de responsiblo. En anglais, version novembre 2026.
Télécharger gratuitement
Obtenez la checklist GRATUITEMENT
Compte entreprise
Toute votre équipe a-t-elle besoin d'une formation ?
Écrivez-nous et nous vous répondons sous deux jours ouvrés. Nous vous aidons à choisir une formule et le cours pour la direction. Pour les entreprises plus importantes, nous préparons aussi leur propre académie, avec le logo et aux couleurs de l'entreprise.
Les invitations, la vue d'ensemble de l'équipe et les exports sont inclus dans chaque formule ; elles ne diffèrent que par le nombre de personnes et le prix
L'entreprise voit les chapitres terminés et le résultat de la vérification finale, pas les réponses individuelles de la pratique
Chacun peut vérifier le certificat de chaque salarié grâce à son numéro
Questions fréquentes
Vos questions les plus fréquentes
Le cours est-il gratuit pour les particuliers ?
Non. Le cours est conçu pour les entreprises et les organisations ; la plus petite formule, Micro, couvre 5 personnes. Vous pouvez essayer gratuitement une situation d'exemple ici même, sur cette page.
S'agit-il d'un cours officiel de l'UE ou d'une autorité ?
Non. Le cours est proposé par responsiblo en tant que plateforme de formation indépendante. Le certificat personnel atteste l'achèvement du cours et de sa vérification finale, et non la certification d'une organisation ou la conformité légale.
Le cours suffit-il pour NIS2 ?
Pas à lui seul. La formation des salariés est une mesure parmi d'autres, aux côtés des mesures techniques et organisationnelles. Ce qui s'applique à votre organisation relève de l'appréciation de l'organisation ou de ses conseillers. Le texte de la directive (UE) 2022/2555 est disponible sur EUR-Lex.
En quoi consiste la partie pratique ?
41 situations de la vie réelle sous 16 formes : trier une boîte de réception, repérer une différence dans un domaine contre la montre, découvrir où mène vraiment un lien, décider dans une histoire à embranchements, trier des données par glisser-déposer. Les erreurs sont permises ; vous voyez tout de suite ce qui était risqué et pourquoi. Ce n'est pas un test noté.
Quelle est la durée des vidéos ?
Courte : 2 minutes au maximum par chapitre. Tout l'essentiel figure aussi dans le texte sous la vidéo.
Le cours s'adresse-t-il aussi à la direction et à l'informatique ?
Pour la direction, il existe un cours distinct, Cybersécurité pour la direction : les huit chapitres du cours pour les salariés et trois chapitres sur le rôle de la direction au titre de NIS2, les délais de notification et les fournisseurs, avec sa propre vérification finale et son propre certificat. Les administrateurs informatiques et les fonctions de sécurité ont besoin d'autres formations spécialisées, que ce cours ne remplace pas.
À quelle fréquence faut-il répéter la formation ?
Votre organisation fixe l'intervalle selon ses règles et ses risques. Le certificat personnel est valable 12 mois ; le cours peut ensuite être suivi à nouveau.
Dans quelles langues le cours est-il disponible ?
Le cours est disponible en tchèque.
Votre question n'y figure pas ? Posez-la-nous et vous aurez la réponse sous deux jours ouvrés. Poser une question
Commencez dès aujourd'hui avec la cybersécurité
Dites-nous combien de personnes vous souhaitez former et nous vous recontacterons sous deux jours ouvrés.
Cybersécurité pour les salariés est un produit de formation indépendant de responsiblo s.r.o. Ce n'est pas un programme de l'Union européenne ni d'une autorité nationale de cybersécurité, et il n'est pas approuvé par elles. Le contenu ne constitue pas un conseil juridique.