




Cybersikkerhed, som jeres medarbejdere faktisk bruger.
Korte videoer, klart sprog og 41 praktiske situationer fra det virkelige arbejdsliv.
En ændret bankkonto hos en leverandør, et domæne, der læses næsten ens, et opkald fra „direktøren“, en loginanmodning, I ikke har bedt om. Virksomheden kan se, hvem der har gennemført kurset og med hvilket resultat.
Et uafhængigt uddannelsesprodukt fra platformen responsiblo. Ikke et program fra Den Europæiske Union eller fra en national myndighed for cybersikkerhed.
Jeres virksomhedskonto viser jer
EKSEMPEL83 %
20 af 24 gennemført
Sofie Hansen
100 %
Anders Nielsen
100 %
Ida Jensen
63 %
Mikkel Pedersen
25 %
Opdateret i dag kl. 9.14
Eksportér overblik →Gælder NIS2 også for jeres organisation?
Svar på højst tre korte spørgsmål, og se med det samme et vejledende resultat. Jeres svar bliver hverken sendt eller gemt.
I er som regel omfattet af NIS2, hvis:
- I arbejder i en sektor, som direktivet nævner, for eksempel energi, vand, bankvirksomhed, sundhedsvæsen, luft-, jernbane- eller søtransport, cloud og IT-drift for andre, visse former for fremstilling, fødevareindustri, kemi, affald, posttjenester eller forskning,
- og I beskæftiger mindst 50 personer, eller både jeres årlige omsætning og jeres samlede balance overstiger 10 millioner euro,
- eller I leverer offentlige elektroniske kommunikationsnet eller -tjenester, DNS-tjenester eller tjenester til elektroniske signaturer; for dem er størrelsen uden betydning.
- Centrale myndigheder er omfattet uanset størrelse; for regioner, kommuner og skoler afgør national lovgivning.
Dette er kun et vejledende skøn ud fra NIS2-direktivet, ikke juridisk rådgivning. Om og hvordan reglerne gælder for jer, afgøres af national lovgivning, som i detaljer varierer fra land til land; jeres nationale myndighed for cybersikkerhed giver vejledning.
Spørgsmål 1 af 3
Hvad beskæftiger jeres organisation sig med?
Det afgørende er, hvad I leverer til andre, ikke hvad I selv bruger. Passer flere muligheder, så vælg den øverste.
- Telekommunikation, DNS, elektroniske signaturer
- Offentlige elektroniske kommunikationsnet og -tjenester, DNS-tjenester, topdomænenavneadministratorer, registrering af domænenavne for andre (også videresalg), elektroniske signaturer, segl og tidsstempler. Blot at bruge et domæne, en telefon eller en e-signatur tæller ikke.
- Energi, vand, sundhedsvæsen, bankvirksomhed
- Produktion og levering af el, gas, varme, olie og brint, ladestandere (ikke montering og service); drikkevand og spildevand; banker, børser, centrale modparter; sundhedsvæsen inklusive medicinske laboratorier, forskning i og fremstilling af lægemidler. Ikke forsikring, leasing, udlån eller regnskab.
- Luft-, jernbane- og søtransport, cloud, IT-drift
- Lufthavne, luftfarts-, jernbane- og rederiselskaber, havne, vejtrafikstyring; cloud, datacentre, internetudvekslingspunkter; drift af IT eller sikkerhed for andre virksomheder; rumtjenester. Ikke godstransport ad vej, bus- eller taxikørsel, speditører, softwareudvikling eller webdesign.
- Visse former for fremstilling, fødevarer, kemi, affald, post, forskning
- Fremstilling af elektronik, elektrisk udstyr, maskiner, køretøjer og medicinsk udstyr (aktiviteter i NACE-hovedgrupperne 26 til 30); industriel fødevareproduktion og engroshandel med fødevarer; kemi; affald; post og kurerer; onlinemarkedspladser for andre forhandlere, søgemaskiner, sociale netværk; kommerciel forskning. Ikke dagligvarebutikker, restauranter eller jeres egen webshop. Anden fremstilling tæller som regel ikke; forarbejder I kemiske stoffer og blandinger, så tjek det hos jeres nationale myndighed.
- Myndighed, region, kommune, skole eller universitet
- Ministerier og centrale myndigheder, regioner, kommuner, skoler og universiteter. Direktivet undtager domstole, parlamenter og centralbanker.
- Intet af dette
- For eksempel forsikring, vejtransport, softwareudvikling, handel, restauranter, byggeri og de fleste serviceydelser.
Spørgsmål 2 af 3
Hvor mange personer beskæftiger jeres organisation?
Tæl fuldtidsækvivalenter for det seneste afsluttede regnskabsår, inklusive ejere der arbejder i virksomheden, men uden lærlinge og studerende under erhvervsuddannelse. Er I en del af en koncern, så læg de virksomheder til, der kontrollerer jer, eller som I kontrollerer.
Spørgsmål 3 af 3
Overstiger både jeres årlige omsætning og jeres samlede balance 10 millioner euro?
Omsætning (uden moms) og samlet balance står i den seneste godkendte årsrapport. Det er nok, at et af de to tal er 10 millioner euro eller mindre. I en koncern skal I medregne de virksomheder, der kontrollerer jer, eller som I kontrollerer.
Sandsynligvis ja, i den strengere ordning (væsentlig enhed)
Ifølge direktivet hører store organisationer i nøglesektorer under den strengere ordning. De skal træffe foranstaltninger til styring af cybersikkerhedsrisici, og direktivet nævner udtrykkeligt træning blandt dem. Ledelsen skal gennemføre træning, og medarbejderne bør trænes regelmæssigt.
Sandsynligvis ja, snarere i den mindre strenge ordning (vigtig enhed)
Jeres organisation hører sandsynligvis under den mindre strenge ordning, eller under den strengere, hvis omsætningen overstiger 50 millioner euro og balancen 43 millioner euro. I begge tilfælde skal den træffe foranstaltninger til styring af cybersikkerhedsrisici, herunder træning: Ledelsen skal gennemføre den, og medarbejderne bør trænes regelmæssigt.
Sandsynligvis ja, i den mindre strenge ordning (vigtig enhed)
Ifølge direktivet hører organisationer i disse sektorer under den mindre strenge ordning; et land kan undtagelsesvis anvende den strengere. Også da skal de træffe foranstaltninger til styring af cybersikkerhedsrisici, herunder træning: Ledelsen skal gennemføre den, og medarbejderne bør trænes regelmæssigt.
Sandsynligvis ja, uanset jeres organisations størrelse
Direktivet omfatter de tjenester, I har valgt, uanset størrelse. Ordningen afhænger af tjenesten. Ved ren registrering af domænenavne handler pligterne især om oplysninger om indehaverne. Ved de øvrige tjenester omfatter foranstaltningerne træning: Ledelsen skal gennemføre den, og medarbejderne bør trænes regelmæssigt.
Sandsynligvis ikke direkte, men måske via jeres kunder
I er sandsynligvis ikke selv omfattet af direktivet. Kunder, der er omfattet, skal dog tage sig af sikkerheden hos deres direkte leverandører og kan kræve den af jer i kontrakten, også træning af jeres folk.
NIS2 gælder sandsynligvis ikke for jer
Ud fra jeres svar gælder direktivet sandsynligvis ikke direkte for jer. National lovgivning kan dog omfatte flere sektorer, og et land kan undtagelsesvis udpege en bestemt organisation. Leverer I til organisationer, der er omfattet af NIS2, kan de kræve sikkerhed og træning af medarbejderne af jer.
Det kan ikke afgøres ud fra disse svar
Uden jeres sektor kan vi ikke give et pålideligt skøn. Det afgørende er hovedaktiviteten, altså hvad I leverer til andre. Gå mulighederne igennem igen, eller spørg os. Indtil da bør I regne med, at NIS2 kan gælde for jer.
Det kan ikke afgøres ud fra disse svar
Uden jeres organisations størrelse kan vi ikke give et pålideligt skøn. Antal ansatte, omsætning og balance står i årsrapporten, eller spørg jeres bogholder eller HR. Indtil da bør I regne med, at NIS2 kan gælde for jer.
Centrale myndigheder ja, andre efter national lovgivning
Direktivet omfatter centrale myndigheder uanset størrelse. Regionale myndigheder er omfattet, hvis landet udvælger dem efter en risikovurdering, og kommuner og skoler kun, hvis national lovgivning medtager dem. Tjek det hos jeres nationale myndighed for cybersikkerhed.
Dette er kun et vejledende skøn ud fra NIS2-direktivet, ikke juridisk rådgivning. Om og hvordan reglerne gælder for jer, afgøres af national lovgivning, som i detaljer varierer fra land til land; jeres nationale myndighed for cybersikkerhed giver vejledning.
Hvorfor nu
Angreb rammer mennesker, ikke servere
Mange hændelser begynder med en besked, et opkald eller en anmodning, der ser helt almindelig ud. Teknikken hjælper, men det afgørende øjeblik er et menneske, der stopper op og tjekker. Derfor regner NIS2-direktivet træning af medarbejdere blandt foranstaltningerne til risikostyring.
NIS2 kort fortalt
NIS2-direktivet regner grundlæggende cyberhygiejnepraksisser og uddannelse i cybersikkerhed blandt foranstaltningerne til risikostyring og forventer, at også ledelsesorganerne bliver uddannet.
Artikel 20 og artikel 21, stk. 2, litra g), i direktiv (EU) 2022/2555 (tekst på EUR-Lex).
Hvad kurset gør
Det lærer folk at genkende en situation, hvor det er bedre at stoppe op, tjekke eller rapportere, og giver virksomheden overblik over, hvem der er trænet.
17. okt. 2024
Frist for de nationale NIS2-love
75 til 90 min.
Hele kurset inklusive øvelser og afsluttende prøve
41
Praktiske situationer fra virkeligheden i 8 kapitler
Kurset øver situationer, som enhver virksomhed kender
Sådan foregår kurset
I alt 75 til 90 minutter
Invitation
Medarbejderne får en invitation eller en adgangskode fra deres virksomhed.
8 kapitler
En kort video og tekst til hvert kapitel.
Øvelser
41 situationer fra virkeligheden; fejl er tilladt.
Afsluttende prøve
12 spørgsmål til sidst, bestået fra 75 %.
Overblik
Virksomheden kan se, hvem der har gennemført kurset.
Kursets indhold
Otte kapitler, der vedrører alle på arbejdet
Angreb rammer mennesker
Seks pressionsmidler og to spørgsmål før hvert skridt.
Phishing: beskeder, links og vedhæftede filer
Et domæne, der læses næsten ens; hvor et link virkelig fører hen; en vedhæftet fil, der vil have mere.
Opkald, sms'er og stemmer, der ikke er ægte
En sms fra „banken“, et opkald fra „direktøren“, en QR-kode i stedet for et link.
Adgangskoder og login
Længde, unikhed, en adgangskodeadministrator og anmodninger, I ikke selv har startet.
Enheder, opdateringer og ukendte filer
Opdateringer til tiden, aldrig et ukendt drev, et ryddet skrivebord.
Virksomhedens data og deling
Den rigtige modtager, det nødvendige omfang, et godkendt værktøj, også med AI.
Arbejde uden for kontoret
Wi-fi, hjemmekontoret, en fremmed ved døren, en mistet bærbar.
Når noget sker
Rapportér fakta i tide, gør det ikke værre, adgangsrettigheder, når en kollega stopper.
Afsluttende prøve
12 spørgsmål, bestået fra 75 %. Efter en bestået prøve får deltageren et personligt certifikat, og resultatet indgår i virksomhedens overblik.
Kursus for ledelsen
De otte kapitler fra kurset for medarbejdere og tre kapitler for ledelsen: hvad NIS2 forventer af ledelsen; hændelser, frister og leverandører; træning, dokumentation og hvad man ikke skal påstå. En afsluttende prøve med 18 spørgsmål og et eget certifikat.
Jeg vil have kurset for ledelsenØvelser
Prøv det med det samme
Korte praktiske situationer hører til kapitlerne. Mærkerne og institutionerne i øvelserne er ægte, fordi det netop er dem, svindlere udgiver sig for. Adresser, numre og beskeder er opdigtede. Prøv en øvelse fra hver lektion lige her. Jeres valg sendes kun til vurdering og gemmes ikke.
- Kapitel 1 Angreb rammer mennesker Eksempel: Five seconds: safe or risky? · Hurtig serie I kurset: What would work on you? · Parring
- Kapitel 2 Phishing: beskeder, links og vedhæftede filer Eksempel: Two domains, five seconds · Find forskellen på tid I kurset: Morning inbox · Sorteringsindbakke I kurset: Where does that link go? · Hvor et link virkelig fører hen I kurset: Mark what warns you · Markering af advarselstegn I kurset: The spreadsheet wants macros · Situation med tre muligheder I kurset: An invoice with a new account · Sammenligning af dokumenter I kurset: The supplier writes a third time · Forgrenet historie
- Kapitel 3 Opkald, sms'er og stemmer, der ikke er ægte Eksempel: The director calls from a conference · Forgrenet historie I kurset: A text from the bank · Simuleret samtale I kurset: Is it really them? · Situation med tre muligheder I kurset: A QR code on a poster and in an email · Find risiciene i en scene I kurset: A colleague needs your access · Simuleret samtale I kurset: Quick series: phone in hand · Hurtig serie
- Kapitel 4 Adgangskoder og login Eksempel: The phone wants you to approve a sign-in · Telefon med anmodninger I kurset: Password lab · Adgangskodelaboratorium I kurset: A password leaked from an online shop · Forgrenet historie I kurset: Which sign-in page is genuine? · Find forskellen på tid I kurset: Password manager, passkey, code: what is what · Parring
- Kapitel 5 Enheder, opdateringer og ukendte filer Eksempel: Find the risks on the desk · Find risiciene i en scene I kurset: Update or meeting · Situation med tre muligheder I kurset: A USB stick outside the meeting room · Situation med tre muligheder I kurset: Which window is real? · Markering af advarselstegn I kurset: I need to convert a PDF · Forgrenet historie
- Kapitel 6 Virksomhedens data og deling Eksempel: What may go into an AI tool · Sortering i kurve I kurset: Sort the data · Sortering i kurve I kurset: A link for anyone · Situation med tre muligheder I kurset: The attachment went to the other Sarah · Trinene i den rigtige rækkefølge I kurset: What in the spreadsheet is personal data · Markering af advarselstegn
- Kapitel 7 Arbejde uden for kontoret Eksempel: A stranger at the door · Simuleret samtale I kurset: The hotel Wi-Fi wants a certificate · Forgrenet historie I kurset: Finishing work on the family laptop · Situation med tre muligheder I kurset: The laptop stayed on the train · Trinene i den rigtige rækkefølge I kurset: Home office · Find risiciene i en scene I kurset: Quick series: your phone at work · Hurtig serie
- Kapitel 8 Når noget sker Eksempel: Put together a report · Sammensæt en rapport I kurset: You have already entered your password · Forgrenet historie I kurset: Files will not open: what now · Forgrenet historie I kurset: A former colleague can still see the folder · Situation med tre muligheder I kurset: Report it or not? · Hurtig serie
- Lektion 9 What NIS2 expects from management Eksempel: Management duties: what goes with what · Parring I kurset: What "compliance" is and is not · Hurtig serie
- Lektion 10 Incidents, deadlines and suppliers Eksempel: Reporting deadlines: 24 hours, 72 hours, final report · Tidslinje I kurset: A supplier you give access to · Sortering i kurve
- Lektion 11 Training, records and what not to claim Eksempel: Weekend incident · Forgrenet historie I kurset: Training as a measure: what to record · Sammensæt en rapport
Fejl er tilladt: I ser med det samme, hvad der var risikabelt og hvorfor. Kun I selv ser jeres point; virksomheden ser gennemførte kapitler og resultatet af den afsluttende prøve.
Kurset findes indtil videre på tjekkisk.
Fortæl os, hvad jeres team har brug for, så vender vi tilbage.
Kontakt osTjekliste: 12 trin til at forberede jeres medarbejdere på NIS2
En praktisk tjekliste i PDF til virksomhedens ledelse og den person, der er ansvarlig for cybersikkerhed. Den tager jer igennem ledelse, træning af medarbejdere, rapportering af hændelser og leverandører og viser, hvordan I dokumenterer forberedelsen.
ledelsen trænes først og godkender træningsplanen
hvem der er ansvarlig for cybersikkerheden
hvem der skal trænes, og hvordan introduktionstræningen håndteres
regelmæssig træning med øvelser og prøve
én måde at rapportere på og en plan for en hændelse
leverandører med adgang og dokumentation af træning
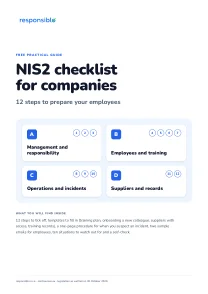
10 A4-sider, PDF
Materiale fra responsiblos program med NIS2-kurser. Engelsk, version november 2026.
Download gratis
Få tjeklisten GRATIS
Virksomhedskonto
Har hele jeres team brug for træning?
Kontakt os, så svarer vi inden for to arbejdsdage. Vi hjælper jer med at vælge pakke og kurset for ledelsen. Til større virksomheder laver vi også et eget akademi med virksomhedens logo og farver.
Invitationer, teamoverblik og eksport følger med alle pakker; pakkerne adskiller sig kun ved antal personer og pris
Virksomheden ser gennemførte kapitler og resultatet af den afsluttende prøve, ikke de enkelte svar i øvelserne
Alle kan verificere hver medarbejders certifikat ud fra dets nummer
Ofte stillede spørgsmål
Det, I oftest spørger om
Er kurset gratis for privatpersoner?
Nej. Kurset er beregnet til virksomheder og organisationer; den mindste pakke, Micro, dækker 5 personer. I kan prøve en eksempelsituation gratis lige her på siden.
Er det et officielt kursus fra EU eller en myndighed?
Nej. Kurset udbydes af responsiblo som en uafhængig uddannelsesplatform. Det personlige certifikat dokumenterer gennemførelsen af kurset og dets afsluttende prøve, ikke certificering af en organisation eller overholdelse af lovgivningen.
Er kurset nok til NIS2?
Ikke alene. Træning af medarbejdere er én foranstaltning ved siden af tekniske og organisatoriske skridt. Hvad der gælder for jeres organisation, vurderer organisationen selv eller dens rådgivere. Teksten til direktiv (EU) 2022/2555 findes på EUR-Lex.
Hvad er øvelsesdelen?
41 situationer fra virkeligheden i 16 former: sortere en indbakke, finde en forskel i et domæne mod uret, afsløre hvor et link virkelig fører hen, træffe valg i en forgrenet historie, sortere data med træk og slip. Fejl er tilladt; I ser med det samme, hvad der var risikabelt og hvorfor. Det er ikke en prøve med karakter.
Hvor lange er videoerne?
Korte: højst 2 minutter pr. kapitel. Alt det vigtigste står også i teksten under videoen.
Er kurset også for ledelsen og it?
Til ledelsen findes et separat kursus, Cybersikkerhed for ledelsen: de otte kapitler fra kurset for medarbejdere og tre kapitler om ledelsens rolle efter NIS2, frister for underretning og leverandører, med egen afsluttende prøve og eget certifikat. It-administratorer og sikkerhedsroller har brug for yderligere specialiseret træning, som dette kursus ikke erstatter.
Hvor ofte skal træningen gentages?
Jeres organisation fastsætter intervallet ud fra sine regler og risici. Det personlige certifikat gælder i 12 måneder; derefter kan kurset tages igen.
På hvilke sprog findes kurset?
Kurset findes på tjekkisk.
Mangler jeres spørgsmål? Spørg os, så har I svaret inden for to arbejdsdage. Stil et spørgsmål
Kom i gang med cybersikkerhed i dag
Fortæl os, hvor mange personer I vil træne, så vender vi tilbage inden for to arbejdsdage.
Cybersikkerhed for medarbejdere er et uafhængigt uddannelsesprodukt fra responsiblo s.r.o. Det er ikke et program fra Den Europæiske Union eller fra en national myndighed for cybersikkerhed og er ikke godkendt af dem. Indholdet er ikke juridisk rådgivning.